

Proteger operações digitais virou um cabo de guerra diário para bancos e fintechs. De um lado, métodos antigos como SMS e senhas tradicionais já não seguram ataques modernos de SIM swap, malwares e deepfakes. Quando a conta é invadida, o prejuízo financeiro e o desgaste com contestações caem direto na conta da instituição.
De outro lado, mesmo quando a segurança do sistema não falha, entram em cena os golpes de engenharia social. O próprio cliente, enganado por criminosos, usa seu aparelho e autoriza a transferência. Em disputas jurídicas ou pedidos de devolução via MED 2.0, o banco costuma levar a culpa por padrão se não conseguir provar, com precisão técnica, que não houve falha interna.
Resolver essa conta exige repensar a forma como autenticamos transações críticas. É aí que entra a criptografia de chave dividida (threshold cryptography). Criada pela Cybernetica e trazida ao Brasil pela Valid, a tecnologia SplitKey atua em duas frentes: impede na raiz os ataques à identidade e, nos casos de engenharia social, gera a prova matemática que a instituição precisa para se defender em litígios e auditorias.
Na criptografia tradicional, a segurança depende de uma chave privada. O grande problema é que essa chave costuma ficar guardada inteira em um único lugar, como o celular do cliente ou em um servidor do banco. Se um invasor consegue entrar nesse ponto único, ele assume o controle da conta.
A criptografia de chave dividida resolve isso acabando com o ponto único de falha. A lógica é simples: o segredo é repartido matematicamente em dois ou mais pedaços que funcionam juntos, mas nunca se encontram fisicamente.
No SplitKey, a chave privada completa jamais existe em lugar nenhum. Ela não é gerada inteira, não fica salva em nenhum banco de dados e nem sequer é montada na hora de assinar uma transação. Uma parte da chave fica guardada no celular do cliente, protegida por criptografia e pelo PIN pessoal dele. A outra metade fica isolada no servidor seguro do banco, dentro de um HSM (Hardware Security Module).
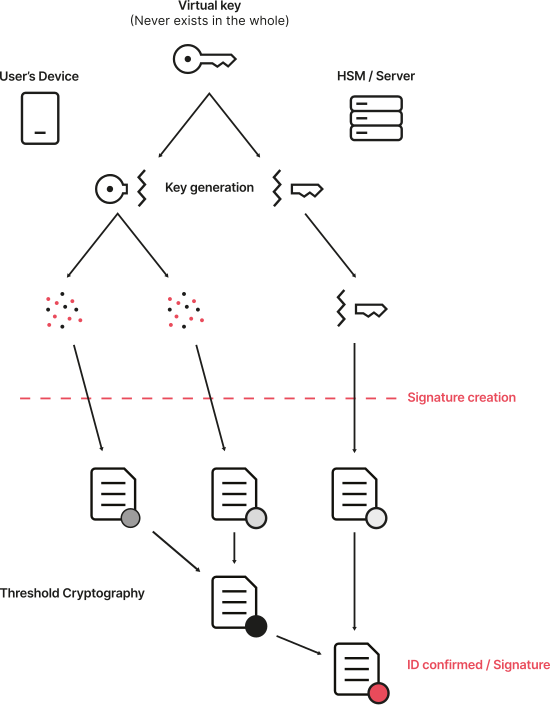
Quando o usuário vai aprovar um Pix ou autorizar uma operação, por exemplo, o celular e o servidor calculam suas próprias "meias-assinaturas" de forma independente. As duas partes se combinam matematicamente para validar a transação, sem que nenhum dos lados precise revelar o seu pedaço do segredo.
Isso muda o jogo. Hackear só o celular do correntista não consegue acesso, e invadir apenas o servidor do banco também não. Para fraudar o sistema, o criminoso teria que invadir os dois ambientes ao mesmo tempo no exato segundo da transação, o que é praticamente inviável.
A tecnologia funciona direto em celulares comuns (iOS e Android), sem precisar de token ou cartões físicos, e tem certificações internacionais de peso, como Common Criteria EAL4+, atendendo aos padrões europeus do eIDAS e da PSD2.
Muitas fraudes acontecem porque a autenticação ainda depende de canais terceirizados frágeis, como as redes de telefonia.
O SplitKey atua exatamente nas brechas técnicas exploradas pelo cibercrime:
Outro ponto técnico decisivo é que o SplitKey não funciona com "oráculo de PIN". Nos sistemas convencionais, quando alguém digita uma senha errada, a tela avisa o erro de imediato. Isso permite que robôs testem milhares de combinações até acertar.
No SplitKey, o sistema não dá pistas se o PIN foi digitado errado; a conta matemática simplesmente não fecha e a operação falha em silêncio, cortando tentativas de ataques automatizados por força bruta.
Para o banco, a tecnologia gera benefícios rapidamente: menos fraudes sistêmicas acontecendo na ponta significam menos contestações no suporte, menos estornos e menos prejuízo operacional direto.
Nenhuma barreira de software impede que um cliente, acreditando estar falando com a central do banco no golpe do falso suporte, por exemplo, abra o próprio aplicativo no seu celular legítimo e digite o PIN correto para fazer uma transferência.
A chave dividida não tem como prever o comportamento humano, mas ela resolve a maior dor de cabeça da instituição logo após o golpe: a disputa jurídica após o golpe de engenharia social.
Toda transação que passa pelo SplitKey gera um rastro de auditoria nativo e imutável. Como o pedaço da chave no servidor só responde se receber a validação exata que partiu do cliente, cada passo fica gravado em logs seguros.
A matemática do protocolo garante o que o mercado chama de sole control (controle exclusivo). Isso significa que a instituição consegue provar, com precisão pericial, que aquela transação só pôde ser gerada naquele aparelho físico cadastrado e com o uso do PIN pessoal do titular.
Essa prova pode mudar o jogo no tribunal. Pela Súmula 479 do STJ, a Justiça costuma presumir a responsabilidade objetiva dos bancos em fraudes. Ter essa evidência técnica em mãos permite demonstrar que o sistema do banco não falhou, não vazou dados e não foi burlado por terceiros, sustentando a tese de culpa exclusiva da vítima ou fortuito externo.
Além de apoiar a defesa regulatória no MED 2.0 perante o Banco Central, o banco pode resolver disputas internas muito mais rápido e reduzir despesas com processos judiciais.
O Pix está no centro das atenções pelo volume diário e pelas novas regras de devolução, mas a chave dividida é uma camada de custódia que pode proteger qualquer operação sensível da instituição financeira, como:
Segurança eficiente não é feita de uma solução mágica, mas de barreiras conectadas que acompanham toda a jornada do correntista. Com a Plataforma de Segurança Digital da Valid é possível combinar diferentes soluções em esteiras personalizadas, acionadas sob demanda por um orquestrador.
É possível conciliar, por exemplo:
Conviver com perdas milionárias por fraude e passivos jurídicos contínuos não precisa ser o preço padrão da inovação digital. Deixar métodos frágeis como SMS no passado e investir em segurança criptográfica robusta é o caminho para proteger o caixa do banco, manter a confiança dos correntistas e cumprir as exigências regulatórias sem sufocar a experiência do usuário.
Conheça a plataforma de soluções digitais da Valid e converse com nossos especialistas para entender como integrar a tecnologia SplitKey ao seu ecossistema com implantação simples e total conformidade regulatória.