

A crescente complexidade dos ambientes digitais amplia os desafios para proteger dados, sistemas e operações corporativas. Com aplicações distribuídas, nuvem, identidades digitais e infraestruturas híbridas, empresas precisam monitorar exposições e identificar atividades suspeitas antes que causem impactos relevantes à operação.
Nesse cenário, o SOC (Security Operations Center), ou Centro de Operações de Segurança, desempenha um papel fundamental. Sua atuação reúne monitoramento contínuo, análise de eventos, identificação de ameaças e resposta a incidentes.
A importância do SOC se reflete em seu próprio modelo de funcionamento. Segundo o SANS 2025 SOC Survey, 79% dos SOCs pesquisados operam 24 horas por dia, sete dias por semana.
Contudo, mesmo com o monitoramento contínuo, as equipes de segurança ainda enfrentam obstáculos operacionais. Segundo o SANS 2025 Detection and Response Report, 73% dos profissionais apontam os falsos positivos como seu principal desafio na detecção de ameaças.
Entender como funciona um SOC, suas responsabilidades e o papel de tecnologias como automação e IA é fundamental para fortalecer a postura de segurança das organizações.
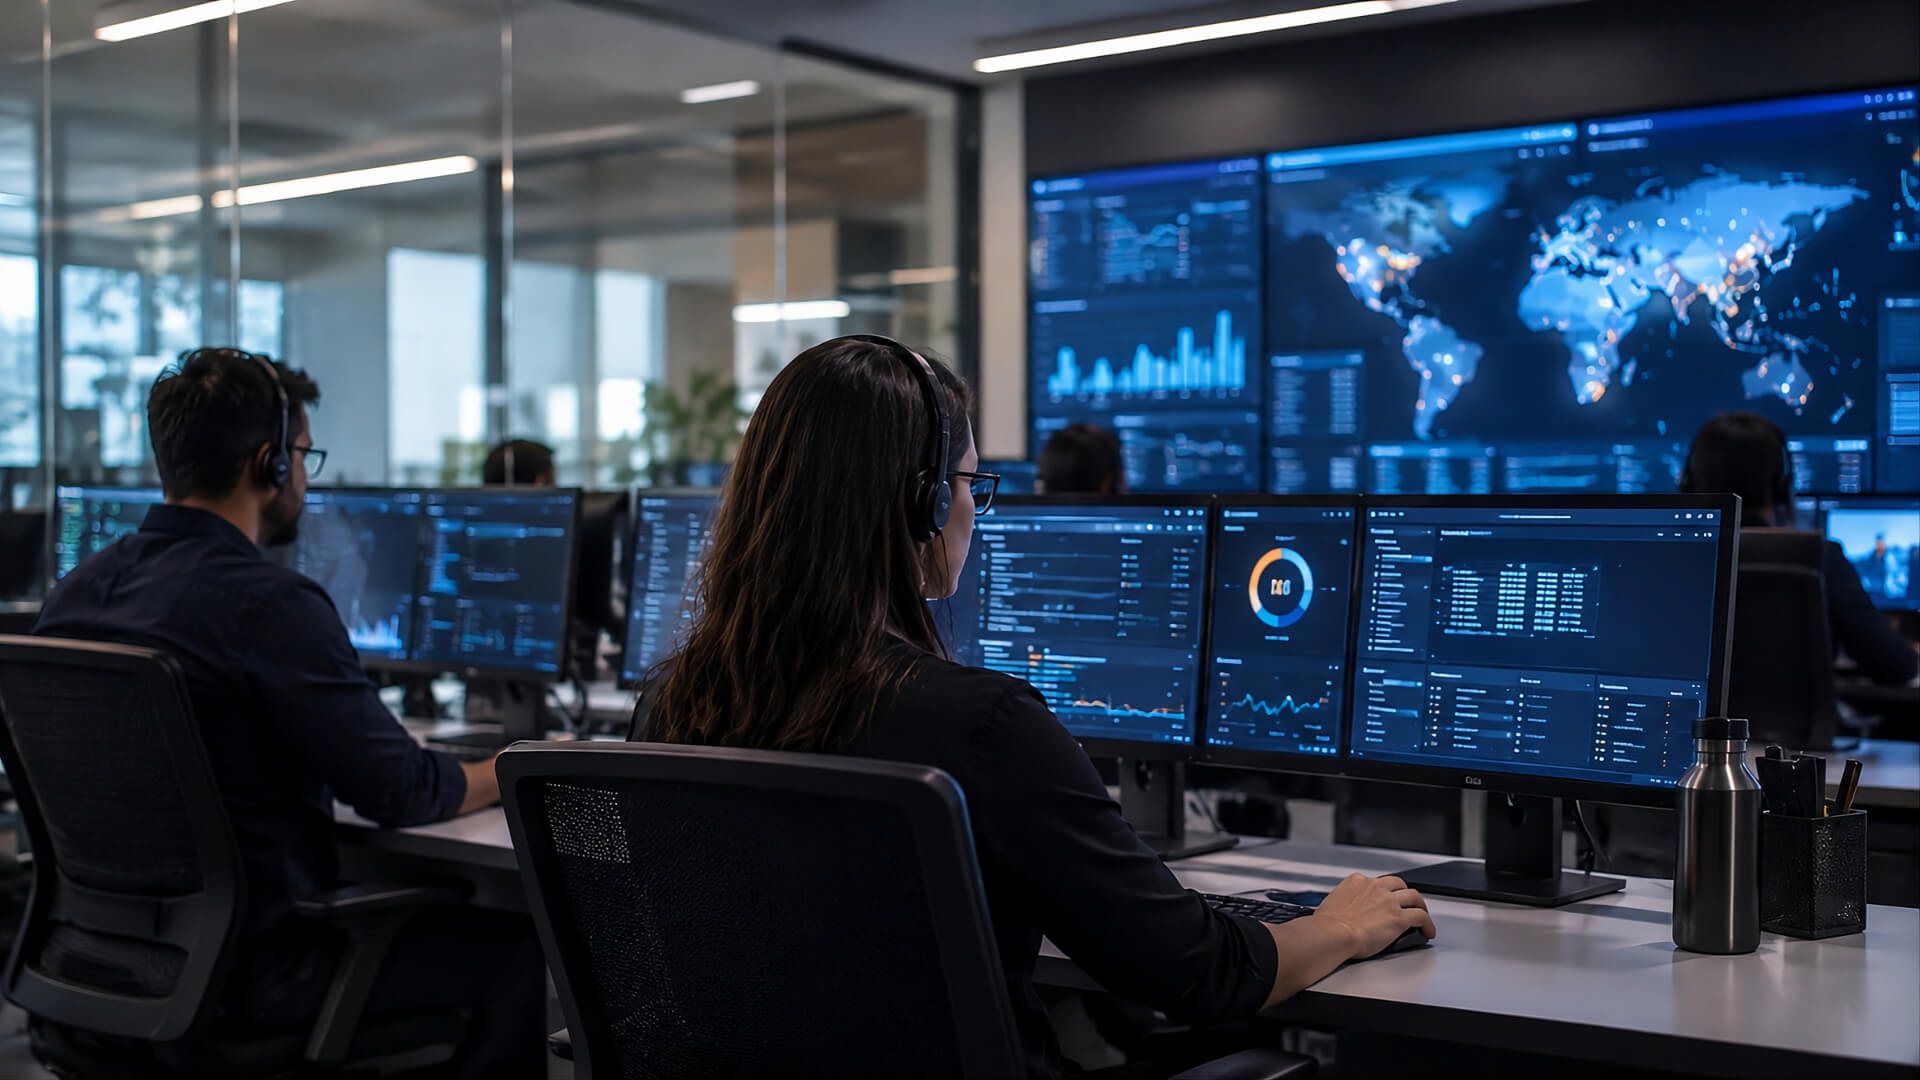
O Security Operations Center (SOC) é uma estrutura dedicada ao monitoramento e à proteção dos ambientes tecnológicos de uma organização. Seu objetivo é identificar atividades suspeitas, investigar possíveis incidentes e coordenar respostas para reduzir riscos e impactos à operação.
Essa estrutura reúne profissionais especializados, como analistas e especialistas em segurança, que monitoram eventos, investigam alertas e coordenam ações diante de possíveis ciberameaças. Para isso, contam com processos definidos e tecnologias que ampliam a capacidade de detecção e resposta.
Entre as principais tecnologias utilizadas no SOC estão:
Essas tecnologias ajudam a transformar grandes volumes de dados em informações úteis para a tomada de decisão.
Embora estejam relacionados, SOC, NOC e MSS têm funções distintas. O SOC reúne profissionais, processos e tecnologias para monitorar ambientes, identificar ameaças e responder a incidentes de segurança.
O NOC (Network Operations Center) monitora a infraestrutura de rede, com foco na disponibilidade e no desempenho dos serviços de TI.
Já MSS (Managed Security Services) corresponde à prestação de serviços gerenciados de segurança por fornecedores especializados. Esses serviços oferecem suporte às operações de cibersegurança da organização e podem complementar o SOC interno ou assumir determinadas atividades da equipe de segurança.
A atuação de um Security Operations Center (SOC) envolve diferentes atividades que se complementam para fortalecer a segurança da organização.
A equipe acompanha eventos e atividades em redes, dispositivos, aplicações, sistemas e ambientes em nuvem. O objetivo é identificar comportamentos fora do padrão e possíveis sinais de comprometimento.
Quando uma atividade suspeita é identificada, os analistas investigam os registros disponíveis, correlacionam informações e avaliam a gravidade do evento. Essa análise ajuda a diferenciar ocorrências legítimas de possíveis ataques.
Quando uma ameaça é confirmada, o SOC coordena ações para conter sua propagação e reduzir os impactos. Dependendo da ocorrência, isso pode envolver isolar dispositivos comprometidos, bloquear conexões maliciosas ou revogar credenciais.
O acompanhamento de indicadores de comprometimento, técnicas de ataque e informações sobre ameaças emergentes ajudam a identificar riscos e aprimorar os mecanismos de detecção. Essa prática, conhecida como Cyber Threat Intelligence (CTI), permite antecipar possíveis ataques e orientar ações de proteção.
A análise dos incidentes também permite identificar falhas nos controles de segurança, revisar regras de detecção e orientar melhorias nos processos de proteção.

Embora sua importância seja reconhecida, manter um Security Operations Center (SOC) eficiente exige lidar com obstáculos que vão além da capacidade de monitoramento.
O grande volume de notificações geradas pelas ferramentas de segurança dificulta a identificação de ocorrências realmente relevantes. Entre elas, existem falsos positivos e eventos que não representam ameaças concretas.
Com isso, os profissionais podem dedicar tempo excessivo à triagem e à investigação de alertas de baixo risco, reduzindo a disponibilidade para analisar incidentes mais complexos e antecipar ameaças.
Muitas organizações utilizam diferentes soluções para proteger redes, dispositivos, aplicações e ambientes em nuvem. Quando essas ferramentas não compartilham informações adequadamente, os analistas precisam alternar entre sistemas para reconstruir o contexto de um incidente.
Essa fragmentação dificulta a identificação de relações entre eventos e pode deixar lacunas na visibilidade sobre o ambiente corporativo.
A adoção de arquiteturas híbridas e multicloud amplia a superfície de ataque e exige monitoramento de recursos distribuídos. Configurações inadequadas, acessos excessivos e vulnerabilidades em aplicações podem passar despercebidos quando os dados desses ambientes não são incorporados à operação de segurança.
Por isso, o SOC precisa ampliar sua visibilidade para além da infraestrutura tradicional, acompanhando também aplicações, cargas de trabalho e serviços em nuvem.
A operação de um SOC exige conhecimentos técnicos para interpretar alertas, investigar incidentes e acompanhar ameaças em constante evolução.
A dificuldade de encontrar e reter profissionais qualificados, somada à sobrecarga operacional, pode comprometer a capacidade de resposta das equipes e aumentar o risco de esgotamento dos analistas.
A inteligência artificial (IA) e a automação oferecem recursos para enfrentar parte desses desafios. Ao analisar grandes volumes de informações, essas tecnologias ajudam a identificar padrões suspeitos, correlacionar eventos e priorizar ocorrências conforme o risco.
Entre suas principais aplicações estão:
Esses recursos permitem que os profissionais concentrem seus esforços em investigações que exigem julgamento técnico e decisões mais complexas.
Manter uma operação de segurança eficiente exige visibilidade sobre os ambientes tecnológicos, capacidade de identificar ameaças e agilidade para responder a incidentes.
Com a evolução dos ataques e o aumento da complexidade das infraestruturas, integrar tecnologias, automatizar processos e contar com conhecimento especializado torna-se cada vez mais importante.
A Plataforma de Segurança Digital da Valid combina tecnologias e serviços gerenciados para fortalecer a segurança das organizações. Sua atuação inclui monitoramento contínuo por meio do SOC 24/7, resposta a incidentes, gestão de vulnerabilidades e administração de dispositivos de segurança.
Converse com os especialistas da Valid e descubra como podemos fortalecer a postura de cibersegurança da sua organização.
O que é um SOC (Security Operations Center) e qual é sua função?
O SOC (Security Operations Center) é uma estrutura dedicada ao monitoramento de ambientes tecnológicos, à identificação de ameaças e à resposta a incidentes. Sua atuação reúne profissionais, processos e tecnologias para fortalecer a segurança das organizações.
Qual é a diferença entre SOC, NOC e MSS?
O SOC monitora ambientes tecnológicos para identificar e responder a ciberameaças. O NOC (Network Operations Center) acompanha a disponibilidade e o desempenho da infraestrutura de TI. Já o MSS (Managed Security Services) consiste na terceirização de serviços de segurança para complementar ou assumir atividades da equipe interna.
Toda empresa precisa ter um SOC próprio?
Uma organização pode manter uma equipe interna, contratar serviços gerenciados de segurança ou adotar um modelo híbrido. A escolha depende de fatores como porte, complexidade tecnológica, exposição a riscos e disponibilidade de profissionais especializados.
A inteligência artificial substitui os analistas de SOC?
A IA ajuda a automatizar tarefas, classificar alertas, identificar padrões e acelerar investigações. Entretanto, a supervisão dos analistas continua essencial para validar resultados, avaliar riscos e tomar decisões críticas.